Собственно коронавирус, пользователи стаями потянулись на удалёнку. Пришла пора VPN серверов.
Достаточно стандартное решение OpenVPN + OpenLDAP позволяет управлять доступом пользователей к vpn серверу. Конфигурируется незамысловато, в интернет есть куча готовых советов как это делать. У меня в старой wiki была статейка как приготовить OpenVPN. Предупреждаю, статейка старинная, но еще рабочая.
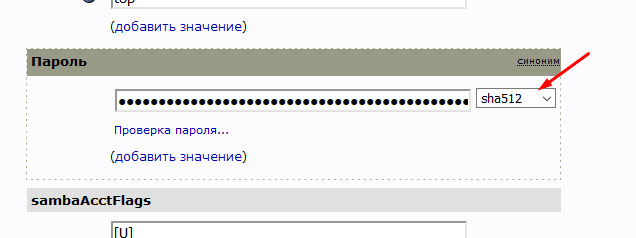
Но в процессе настройки нашел забавную особенность:Если в OpenLDAP для хеширования пароля используется не MD5, то плагин openvpn-auth-ldap будет давать ошибку.
А в случае MD5 - все работает как часы.
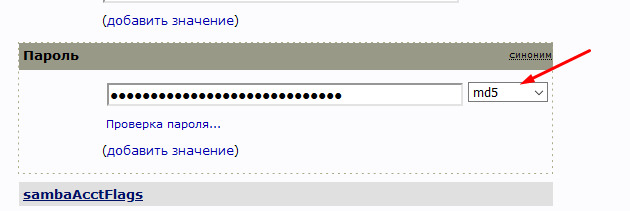
Попытался было заглянуть в исходники модуля. И понял, что современный С (или что они там использовали) далеко ушел от классического Керниган&Ритчи :) Поэтому вот, пришлось возвращаться к MD5.
Если кто разбирается в современном С и норм владеет английским, скажите авторам, что: “Хьюстон, у нас проблемы”.З.Ы. Странно как то. Но оно заработало с разными типами хешей. И ведь ничего не трогал.